Testy zranitelností
Z tisíců řádků skenu pár desítek úkolů — a doklad pro auditora.
Bezpečnostní sken vyplivne stovky až tisíce nálezů a někdo je pak ručně přebírá a rozděluje, kdo co opraví. Modul výstup načte, nálezy seskupí a udělá z nich úkoly — a pamatuje si, kdo co vyřešil a kdy, protože přesně to po organizaci chce auditor.
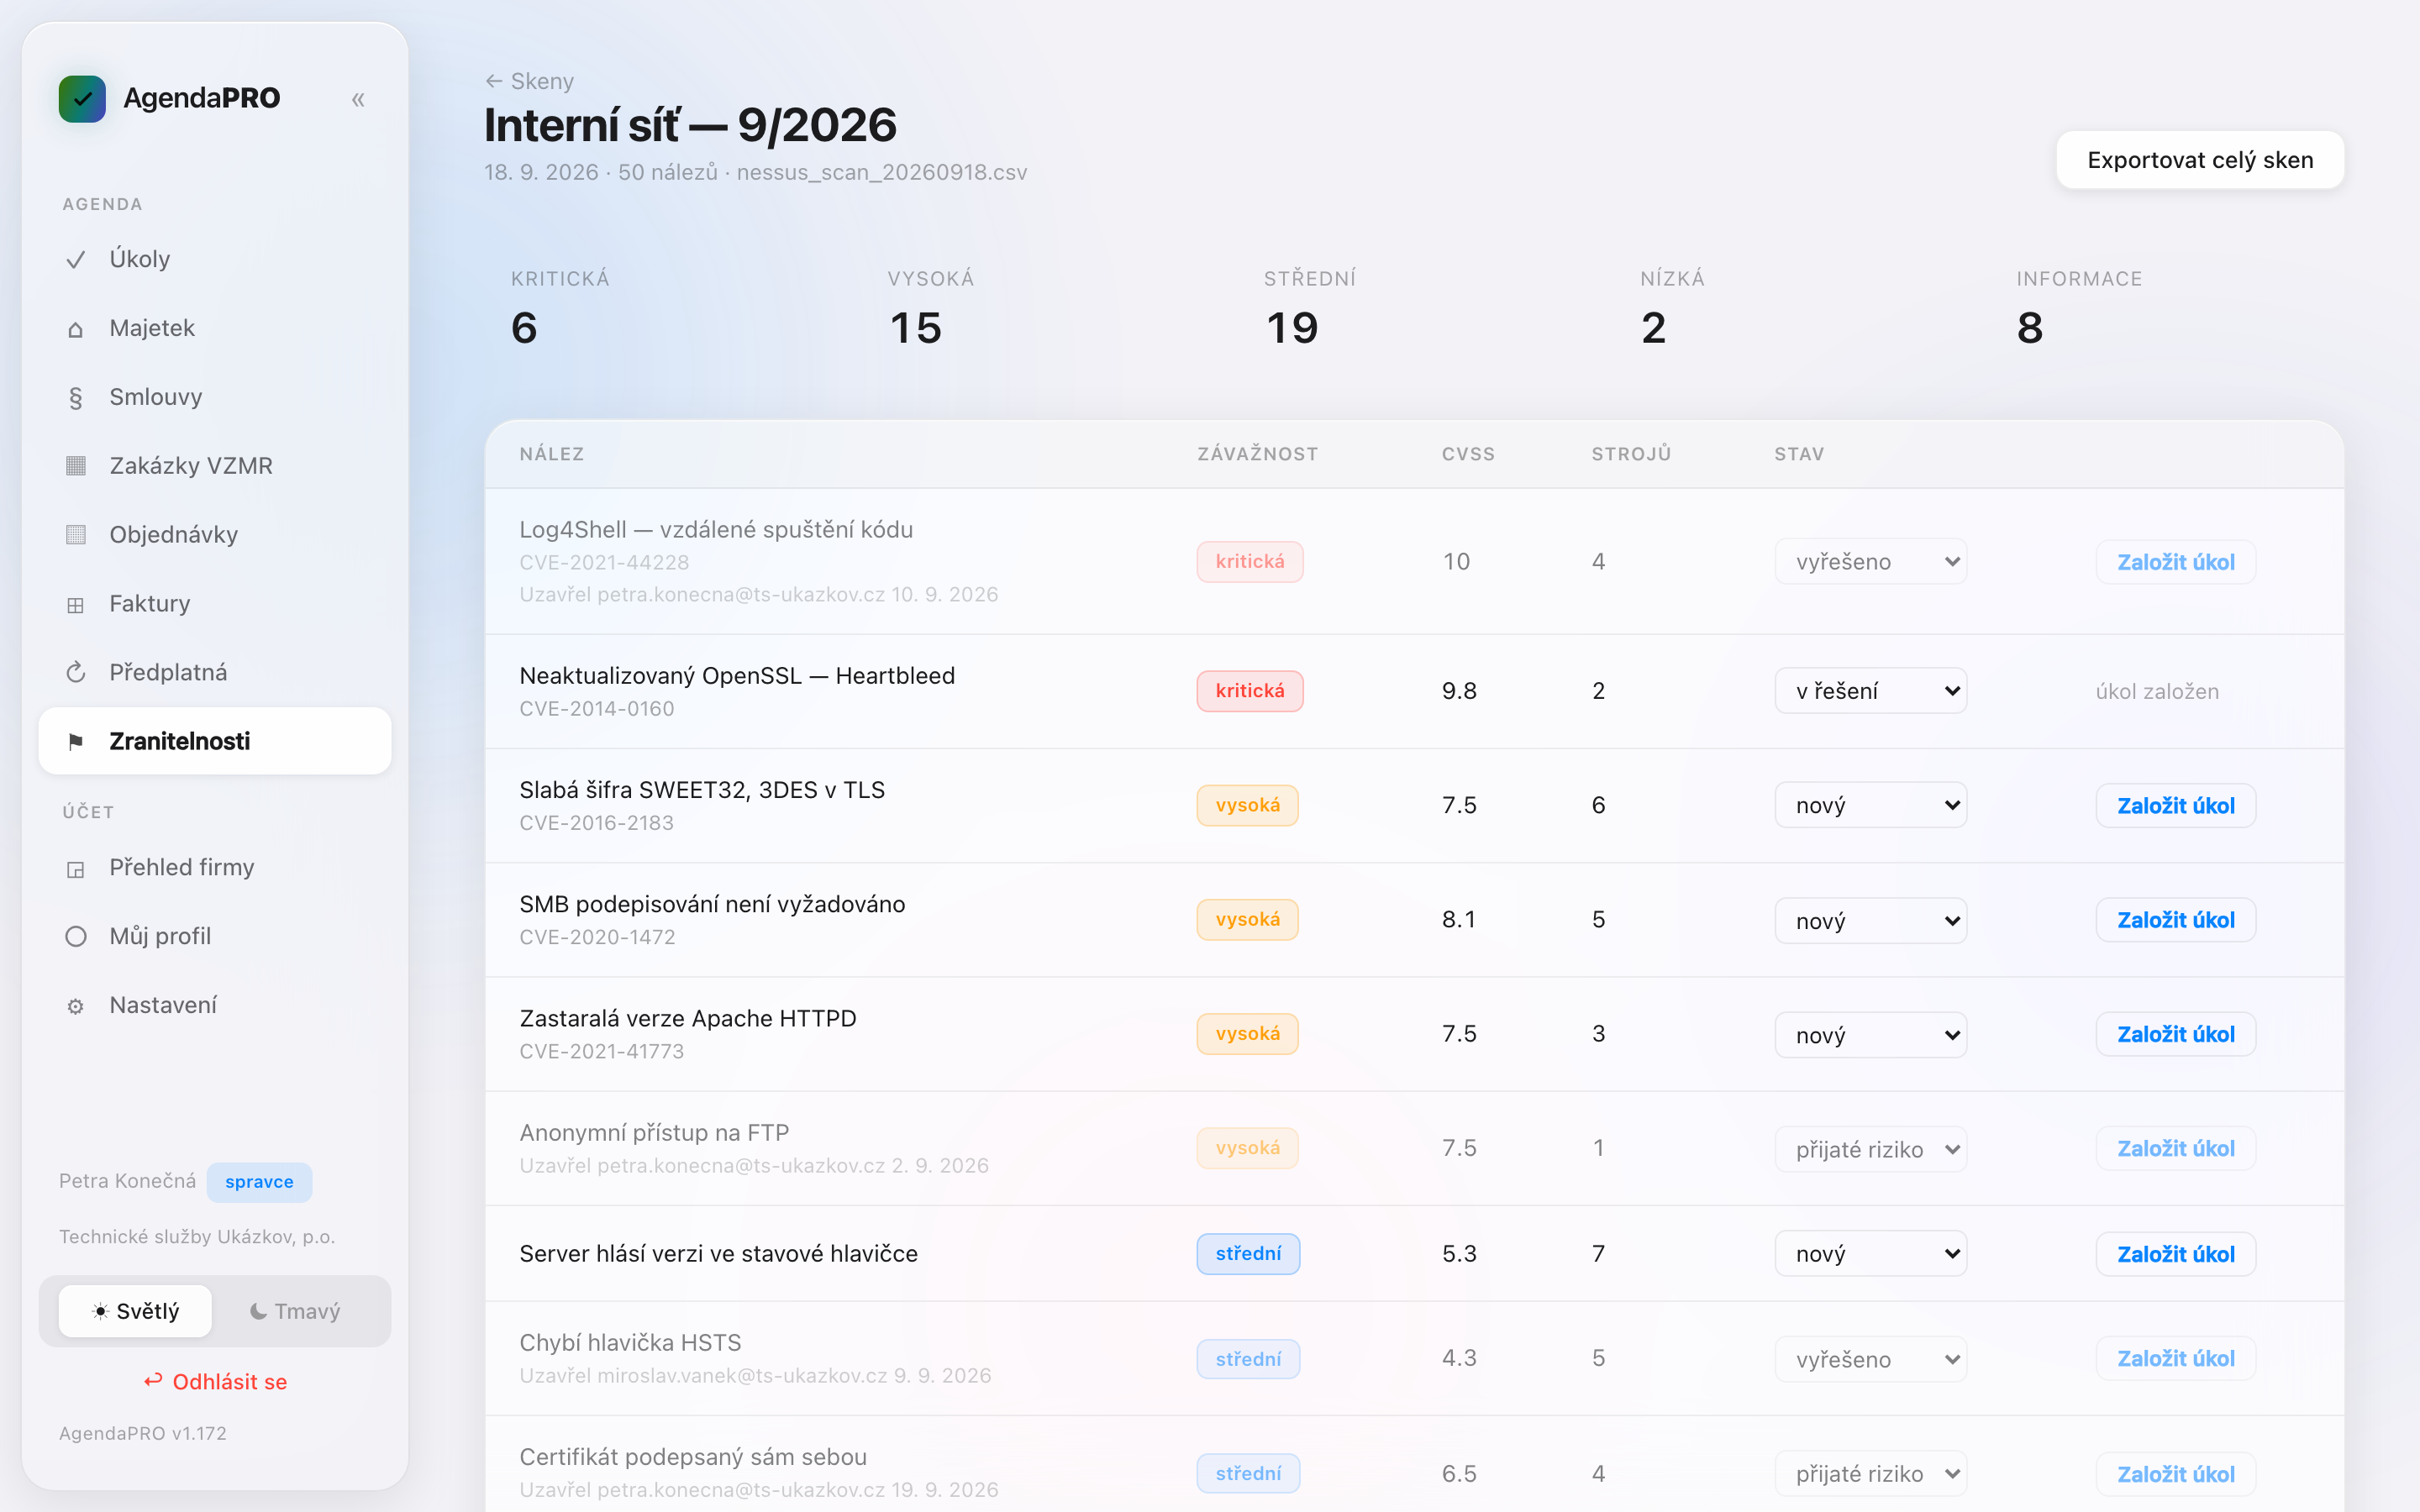
Co modul umí
Načtení výstupu ze skeneru
Nahrajete CSV z Nessusu, OpenVASu nebo z českého exportu a sloupce se poznají samy — každý nástroj si je pojmenovává po svém. Závažnost se řídí podle CVSS v3; když se slovo od skeneru a číslo neshodnou, rozhoduje číslo, protože jen to jde porovnat mezi nástroji.
Jeden nález místo dvaceti řádků
Chybějící záplata se ve skenu objeví jednou na každém stroji. Modul je složí do jedné položky se seznamem strojů, takže z tisíce řádků bývá pár desítek skutečných úkolů. Závažnost skupiny určuje nejhorší výskyt — vážný nález se neschová za mírnější výskyt téhož jinde.
Stavy a doklad pro audit
Nový, V řešení, Vyřešeno a Přijaté riziko. Přijaté riziko je plnohodnotný závěr, ne vyhýbavá odpověď: některé nálezy se opravit nedají ani nemají a auditorovi stačí, že je to vědomé rozhodnutí. U každého uzavřeného nálezu zůstane, kdo ho uzavřel a kdy — na obrazovce i v exportu.
Úkol z nálezu a porovnání skenů
Z nálezu vznikne úkol jedním klikem a nález se přepne do řešení. Každý sken má vlastní stránku, takže jde porovnat dva po sobě — u řízení zranitelností je to to hlavní: zajímá vás, co ubylo a co přibylo, ne jen co je. Celý sken i jednotlivý nález jde vyexportovat do CSV.
- Z nálezu vznikne úkol v modulu Úkoly, s odkazem zpátky na sken.
- Karel vidí otevřené nálezy seřazené podle CVSS, takže odpoví i na „co máme opravit nejdřív".
Začněte jedním, další přidáte kdykoliv.
Každý modul se platí zvlášť. Když jich máte víc, data si mezi sebou předávají samy.
Vyzkoušejte to na vlastní agendě.
První měsíc je zdarma a máte v něm všechny moduly. Platební kartu nezadáváte.
nebo nám nejdřív napište